亚马逊钓鱼邮件预警!谨防 24 小时停用骗局
 76
近期多地亚马逊卖家反馈收到伪装知识产权投诉的钓鱼邮件,邮件附件搭载银狐木马程序,已有运营店铺出现设备中毒、账号异地登录、收款信息被篡改等安全事件,跨境电商行业安全风险显著上升。
钓鱼邮件批量推送,以侵权处罚为伪装实施攻击
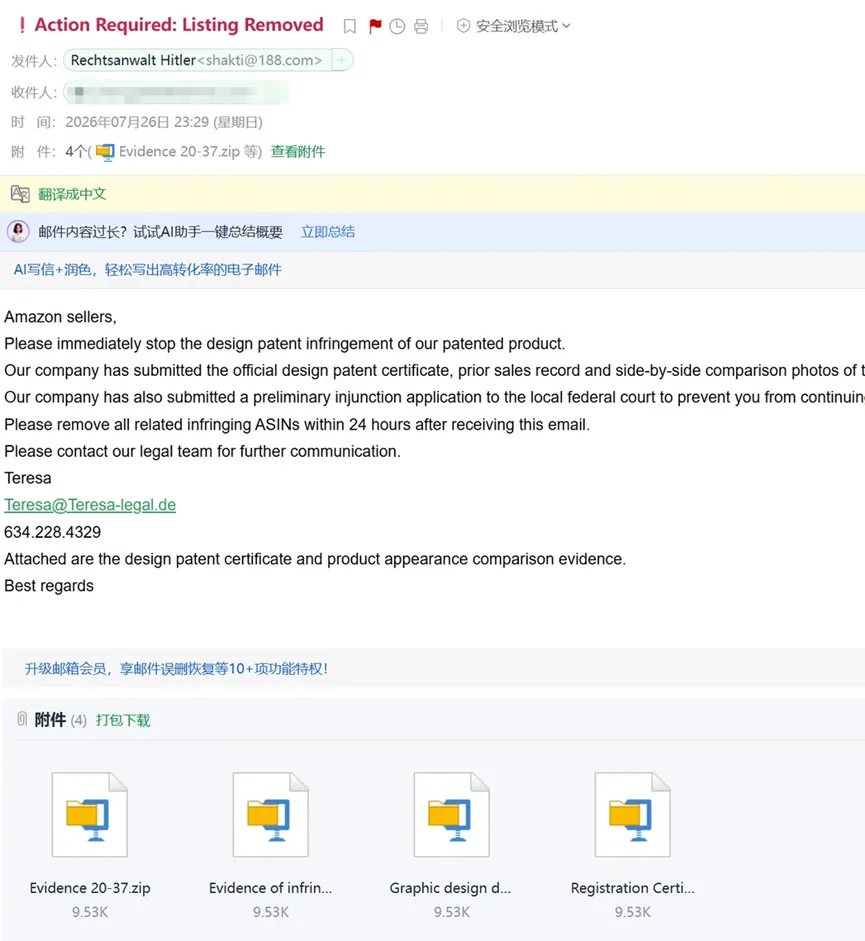
本次诈骗邮件标题统一为“Action Required: Listing Removed”,发件方标注境外律师身份,邮件内称店铺存在专利侵权行为,要求24小时内完成处置,否则执行商品下架、账户资金冻结、法院禁令申请等,附带标注法院文件、专利证据的压缩包附件。
多地卖家社群数据显示,该类邮件已大范围群发,多店铺运营从业者、浏览器留存大量账号凭证的设备中招概率更高。邮件并非平台或律所正规维权通知,为黑产定向投放的病毒载体。
虚假邮件的三项破绽
1.发件主体信息存在矛盾
邮件标注德国律所标识、美国联系区号,实际发送邮箱为163、QQ、188等国内个人免费邮箱。正规境外律所、亚马逊官方机构不会使用私人免费邮箱发送正式法律文书与平台处罚通知。
2.侵权信息描述缺失关键要素
邮件仅重复侵权、下架、司法处置等通用表述,未列明涉事商品ASIN、对应专利编号、侵权比对材料。正规知识产权律师函会标注完整案件信息,不存在统一模板批量发送情形。
3.附件文件体积不符合常规标准
邮件内压缩包文件大小集中在9KB至13KB区间。完整专利证书、产品图纸、侵权对比材料文件容量通常为数兆至数十兆,小体积压缩文件仅可搭载恶意程序,无法存放合规举证资料。
银狐木马窃取多类账户凭证,双重验证无法完全防护
压缩包内恶意程序为公安部网安局通报的银狐木马,具备较强免杀能力,运行后后台静默驻留,无明显系统故障提示。该程序可读取浏览器保存的全部登录信息,涵盖亚马逊店铺、注册邮箱、ERP系统、第三方收款平台账号密码;同步记录键盘操作、远程调取设备屏幕,拦截二次验证会话数据。
攻击者获取完整账户权限后,可修改店铺绑定手机号、替换收款账户划转店铺余额,亦可利用账号发布违规商品,造成店铺永久封禁。
分级处置规范:事前核验流程与中毒应急操作
(一)日常防范核验标准
1.收到下架、侵权类通知,登录亚马逊卖家后台,在绩效-账户状况板块核查对应案件记录,后台无同步信息可判定邮件伪造;
2.平台官方通知发件域名后缀统一为@amazon.com,其余来源处罚类邮件不予采信;
3.陌生压缩附件禁止下载解压,涉及法务函件通过合作服务商、官方渠道二次核验。
(二)误运行附件应急处理步骤
1.立即断开网络连接,阻断木马向外传输数据通道;
2.银狐木马可渗透系统底层,常规杀毒工具清除不彻底,优先重装操作系统;
3.系统重置后修改全部电商、收款、邮箱账户密码,连续三日核查后台登录日志,剔除陌生登录设备;
4.发现账户信息、资金异动,第一时间联系亚马逊客服冻结账户,并携带证据向公安机关报案;
可疑钓鱼邮件可转发至 stop-spoofing@amazon.com完成平台举报。
跨境电商销售旺季为网络钓鱼攻击高发时段,从业者接收涉账户处罚类通知时,须严格执行信息核验流程,通过官方渠道确认通知真实性,降低账号与资金安全隐患。