资金冻结、店铺消失!大批卖家收到“亚马逊”邮件
 6019
点开一封9KB的邮件,店铺资金就被掏空了。
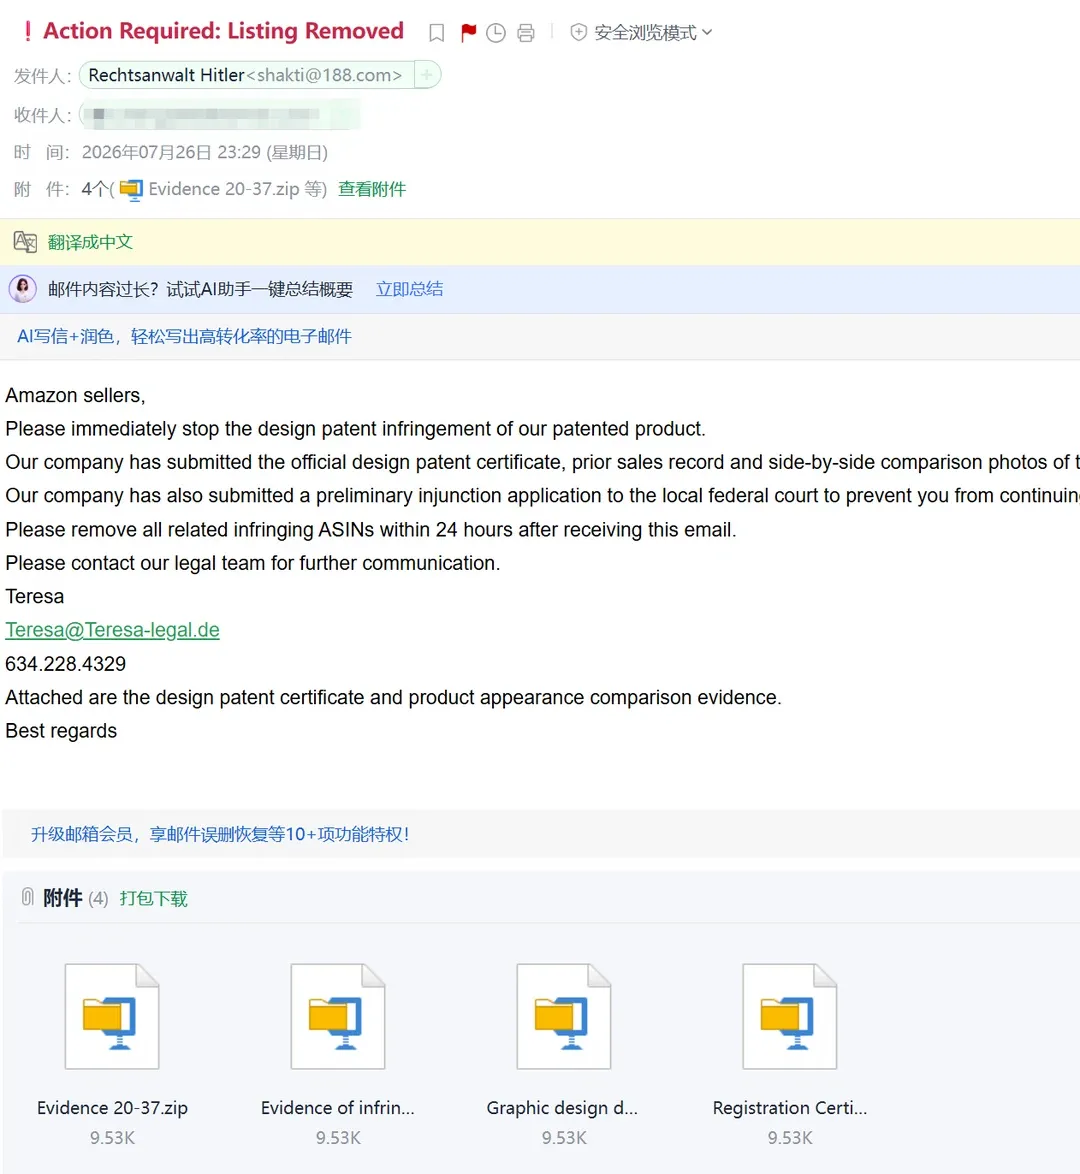
深夜十一点,深圳亚马逊卖家小林打开后台,邮箱突然弹出一封侵权邮件。
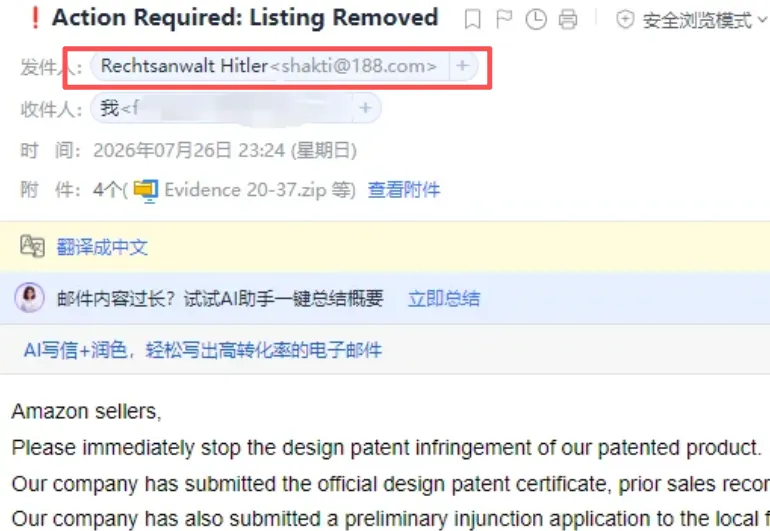
邮件标题“Action Required: Listing Removed”,发件人署名“Rechtsanwalt Hitler”,附件是写着“法院文件、专利证据”等名称的压缩包;
邮件声称,24小时内不处理就下架Listing、冻结资金,甚至申请法院禁令。
刚铺完新品的小林心里一紧点开附件,电脑直接瘫痪,再打开,运营了三年的店铺已陷入被盗危机。
据统计,近期这波针对跨境卖家的钓鱼攻击,已经让不少卖家和运营踩坑,轻则电脑瘫痪,重则店铺收款账户被篡改,多年经营的心血面临清零风险。
大批卖家中招钓鱼邮件
从各个卖家群讨论反馈来看,几乎所有中招的卖家收到的邮件标题一致,清一色打着“Listing移除、侵权投诉”的旗号;
发件人疑似外国律所,附件是三到四个命名正规的压缩包,看起来就像正规的侵权举证材料。
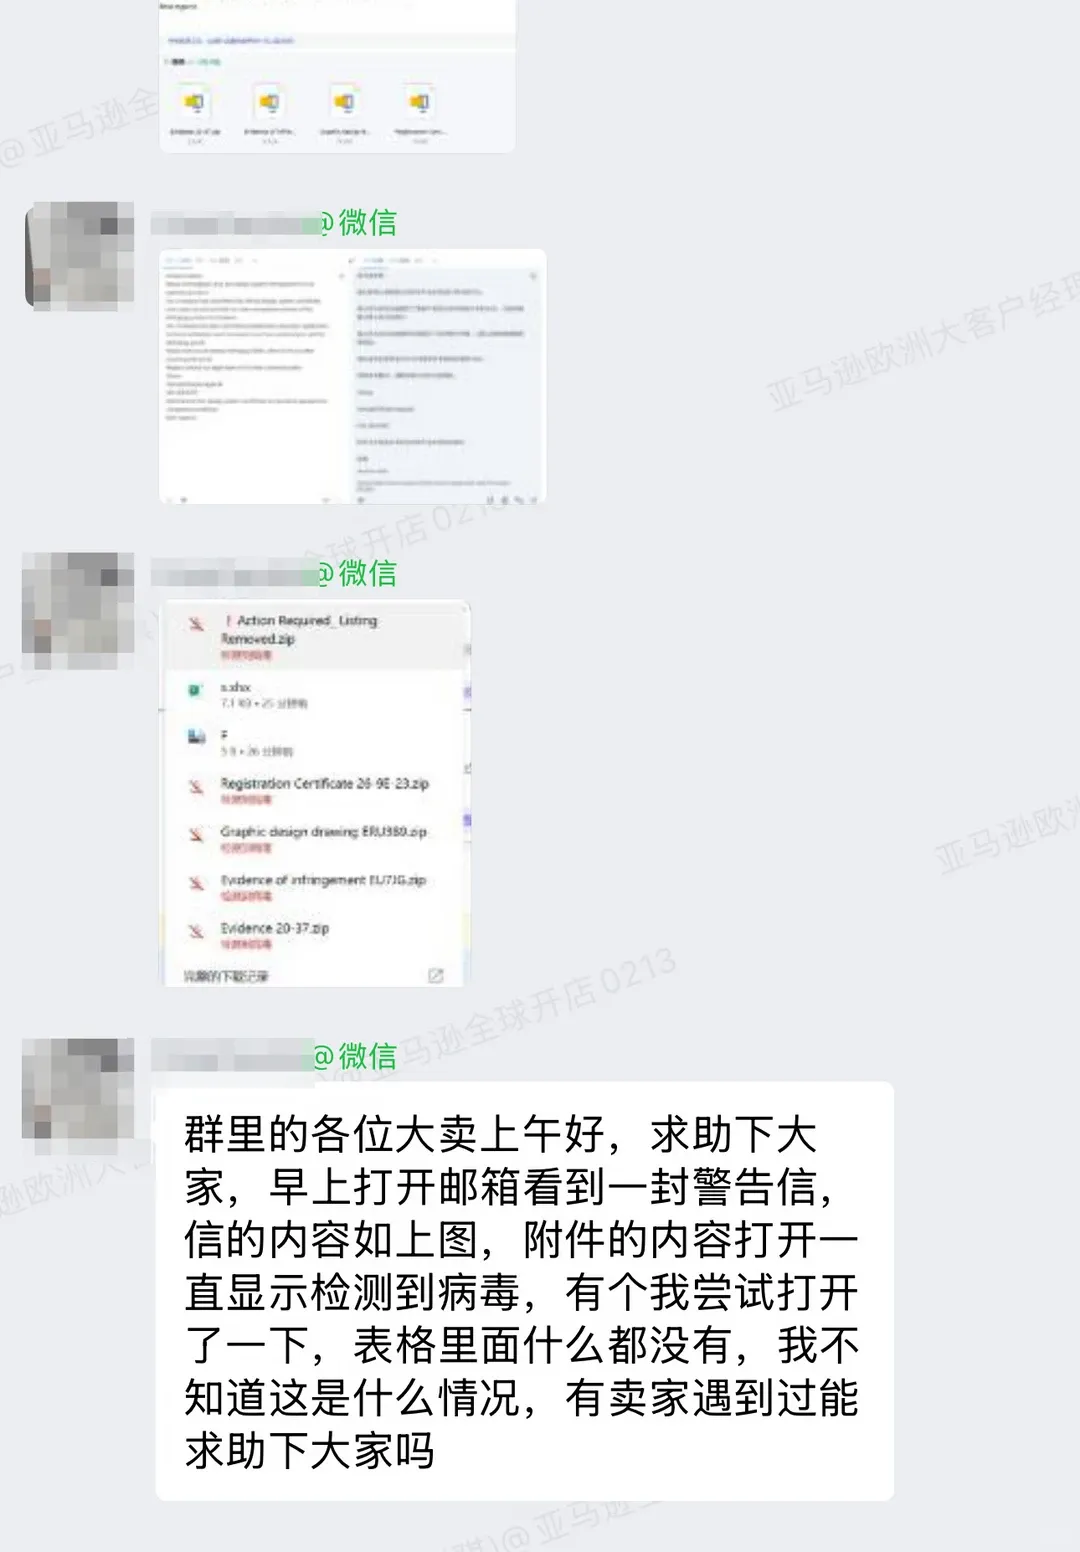
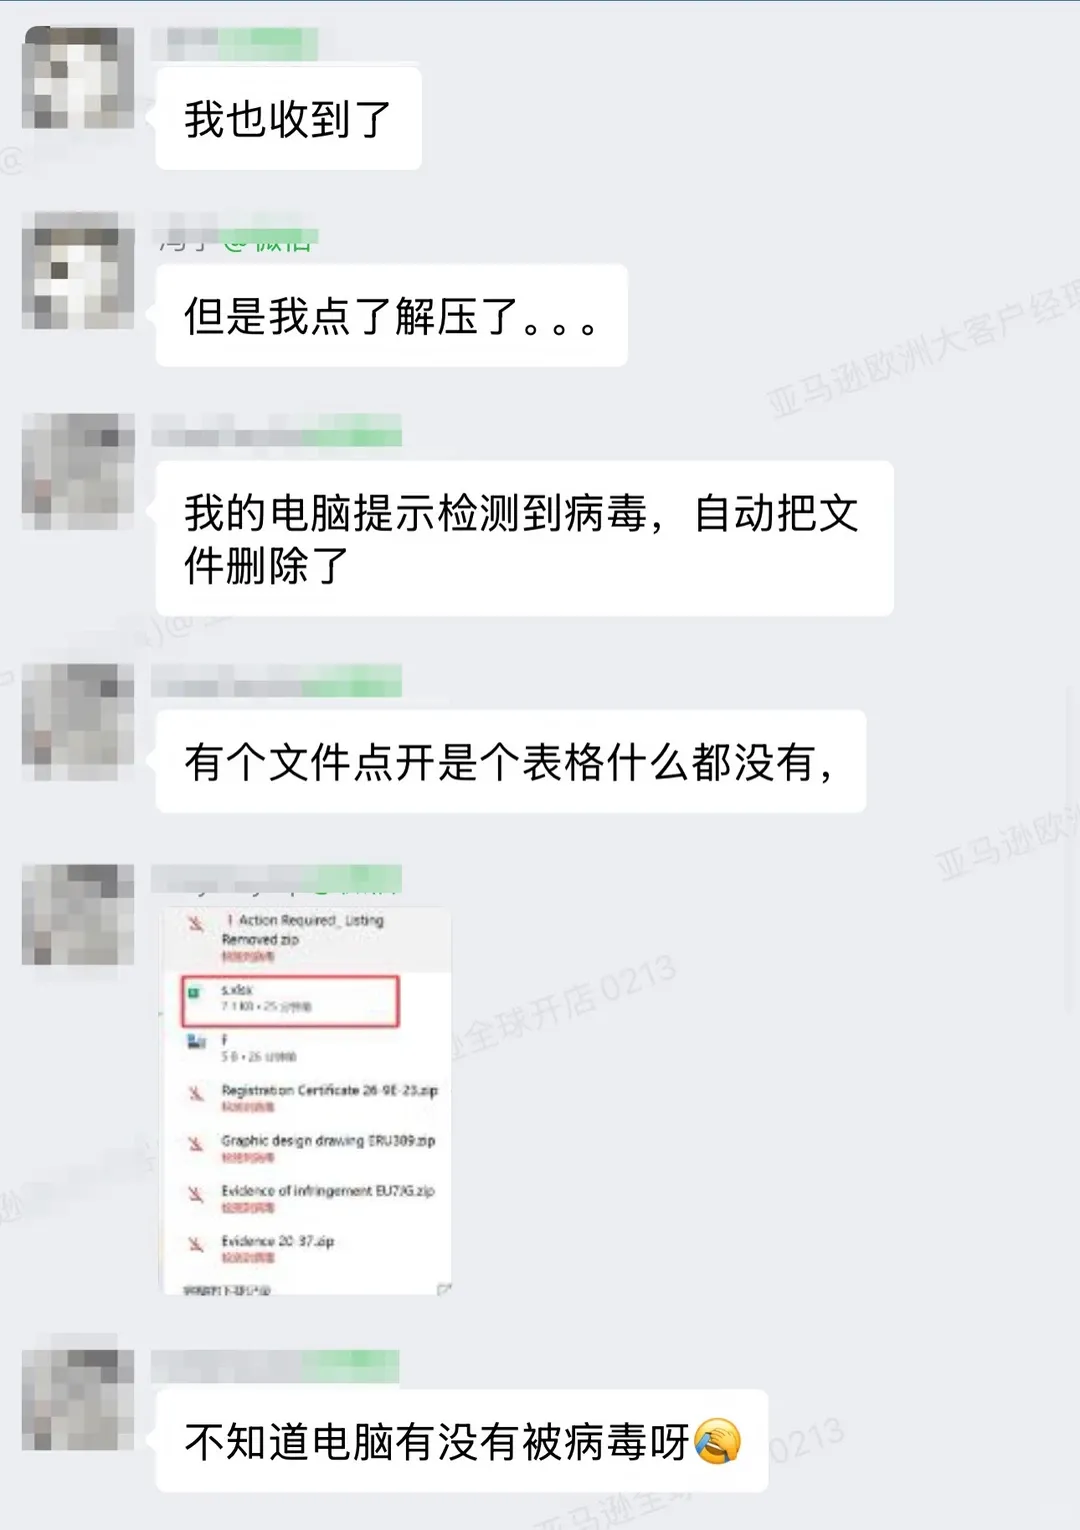
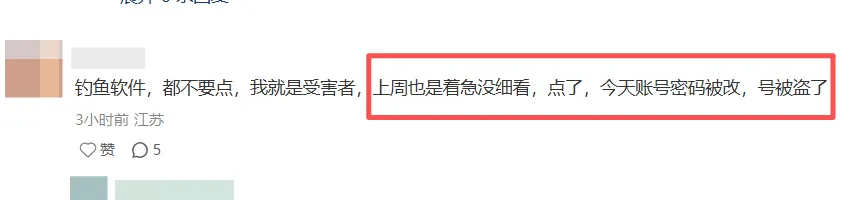
有人点开附件后电脑直接死机,有人隔天发现店铺出现异地登录,绑定的手机号被偷偷更换,收款账户岌岌可危。
不少老卖家也栽了跟头,手里店铺越多、浏览器里保存的账号密码越全,损失就越大。
实际上,这根本不是正规的知识产权投诉,而是一场专门针对跨境卖家的病毒攻击。
攻击者精准踩中了所有卖家对侵权封店的恐惧,用“24小时下架、法院禁令、资金冻结” 的字眼,让卖家在慌乱中失去判断力,来不及核实就点开了附件。
不过,看似逼真的邮件,其实处处都是破绽。卖家需要仔细甄别
# 第一个破绽是发件身份。
这批钓鱼邮件的发件邮箱,大多是188、163、QQ这类国内免费邮箱,但邮件里留的联系方式却标注着德国律所域名、美国电话区号,地域信息完全对不上。
要注意,正规律所和平台官方,绝不会用个人免费邮箱发送正式的律师函。
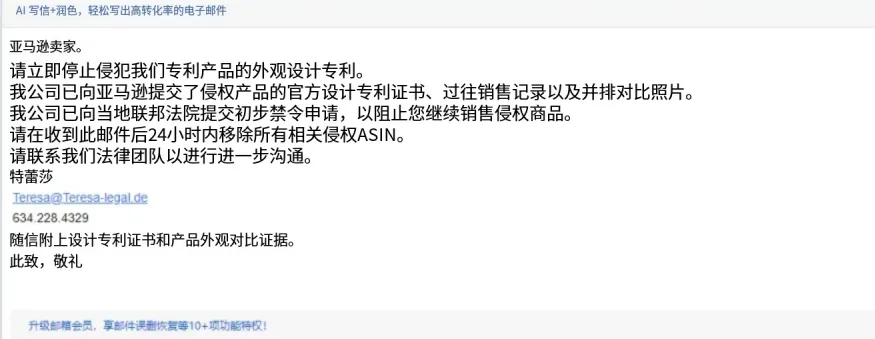
# 第二个破绽是内容空泛。
邮件翻来覆去就是“专利侵权、下架处理、法院申请”几个关键词,既不说具体侵权的ASIN,也没有专利号、侵权比对细节。
真正的律师函都是针对具体产品发送,不会用统一模板群发几千个卖家。
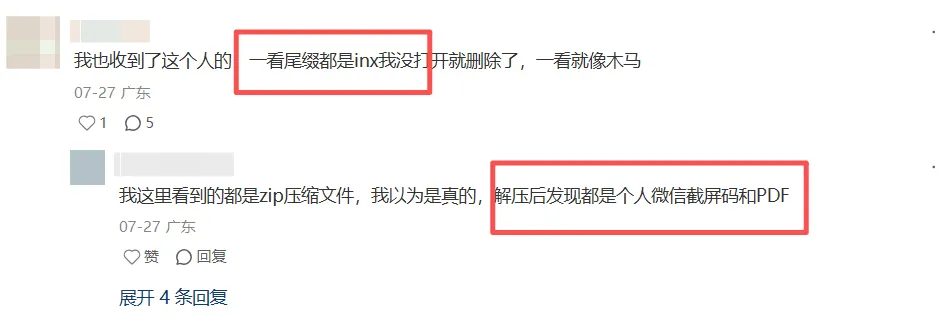
# 最容易识别的破绽是附件大小。
这些所谓的“证据包、专利文件”,大小普遍只有9KB-13KB。正常的专利图纸、证书文件、侵权对比材料,动辄几兆甚至几十兆;
几KB的压缩包里根本装不下正规材料,只能塞下病毒程序。
“银狐”木马潜伏
藏在这些压缩包里的,就是黑产圈臭名昭著的“银狐”木马,也是公安部网安局通报过的高危病毒类型。
它并不是新出现的病毒,多年来一直盯着企业财务、电商从业者下手,最擅长伪装成发票、合同、律师函、法院传票这类“不得不点开”的文件。
这款木马的免杀能力强、行踪隐蔽,运行后不会立刻让电脑死机蓝屏,而是安静潜伏在系统后台,专门窃取浏览器里保存的所有登录凭证。
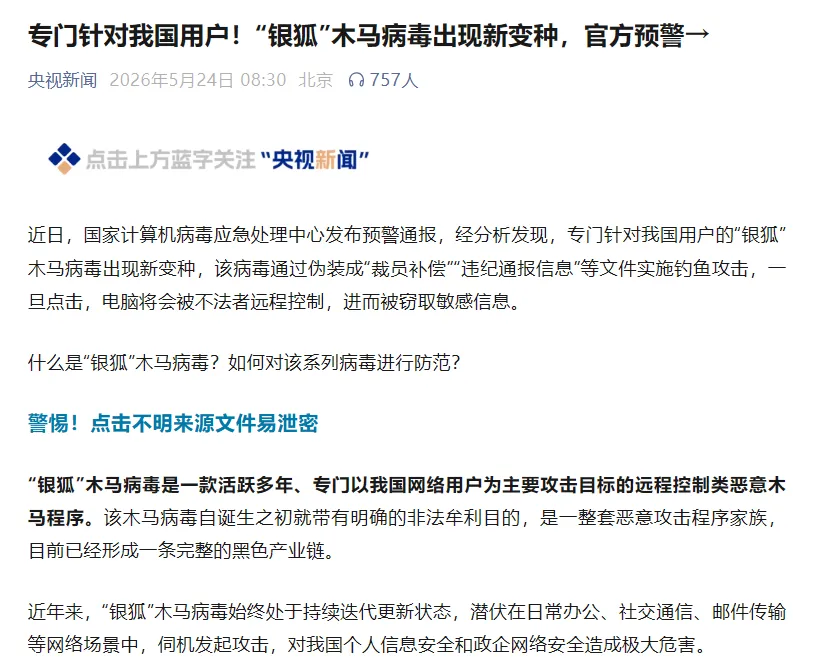
店铺后台密码、邮箱Cookie、收款平台账号、ERP系统登录信息,只要是浏览器自动填充过、保持过登录状态的内容,几分钟内就会被打包传到攻击者的服务器。
更值得警惕的是,它能远程控制电脑屏幕、记录键盘输入,甚至劫持二步验证会话。
很多卖家以为开了二步验证就高枕无忧,但木马防的是异地登录,防不了本地电脑被控制。
一旦攻击者拿到完整的账号权限,轻则篡改收款账户转走店铺资金,重则用店铺上架违规产品、批量发送垃圾信息,等卖家发现时,账号往往已经被平台封禁,造成不可逆的损失。
卖家分级应对
面对这类钓鱼攻击,其实只要守住基本的核查习惯,就能避开绝大多数风险。
日常收到可疑邮件时,先做一件事:登录卖家后台核实。
亚马逊所有正式的账户通知、Listing下架、绩效警告,一定会在后台 “绩效 - 账户状况” 里生成对应Case。
凡是只发到注册邮箱、后台查不到记录的通知,一律可以判定为伪造。
同时认准官方域名,只有 @amazon.com后缀的邮件才是平台官方发送,个人免费邮箱发来的一律不要轻信。
如果已经不慎解压或运行了附件,一定要按顺序紧急处理,不要抱有侥幸心理。
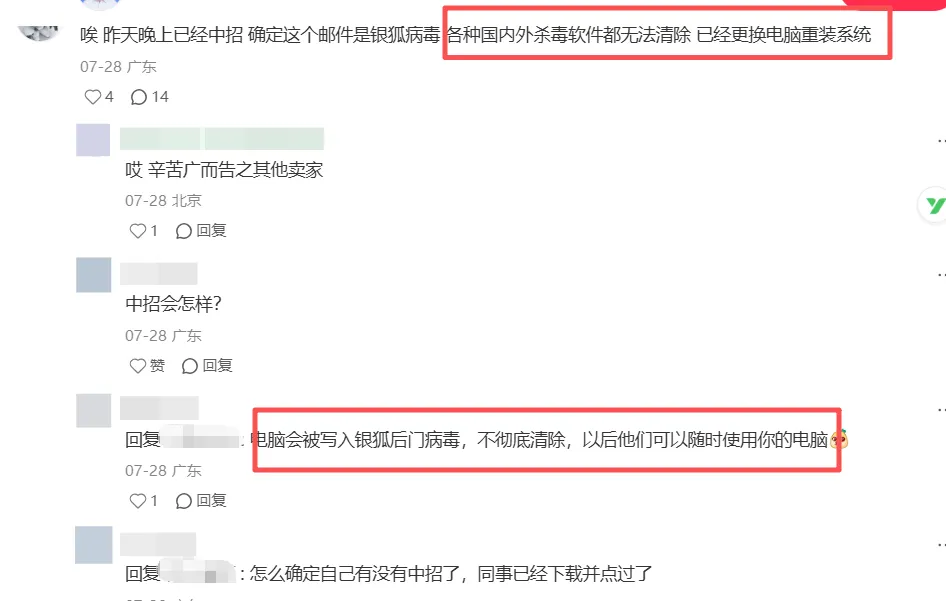
第一时间断网,拔掉网线或者关闭WiFi,先切断木马向外传输数据的通道,避免更多账号信息被盗。
第二是彻底清除病毒,据卖家反馈,银狐木马会潜伏在系统底层,普通杀毒软件很难查杀干净,目前最稳妥的方式是直接重装操作系统。
后续持续观察两三天,留意登录日志和资金变动,一旦发现异常立刻联系平台客服冻结账户,同时报警处理。
可疑的钓鱼邮件也可以转发至stop-spoofing@amazon.com举报。
旺季前后历来是钓鱼攻击的高发期,骗子正是利用了卖家怕侵权、怕损失的恐慌心理,把病毒包装成紧急通知守株待兔。
越是忙碌的节点,越要慢下来多一步核查。