




VPN又出事了!大量跨境企业数据遭泄露
 195
做跨境生意,VPN几乎是绕不开的基础设施——员工远程连回办公室、访问ERP和客户管理系统、登录海外平台,全靠它撑着。
但最近,这个“低调但致命”的环节又爆“雷”了。
10月27日,安全研究机构Hudson Rock公布FortiBleed 2.0调查结果:1703份FortiGate防火墙配置文件遭公开泄露,内含10.1万条凭证与账户记录,关联1689台设备。
更麻烦的是,这批数据里混着Active Directory域控的LDAP绑定凭证和高权限管理员登录信息——相当于黑客不仅拿到了大门钥匙,还顺走了一张员工工牌。
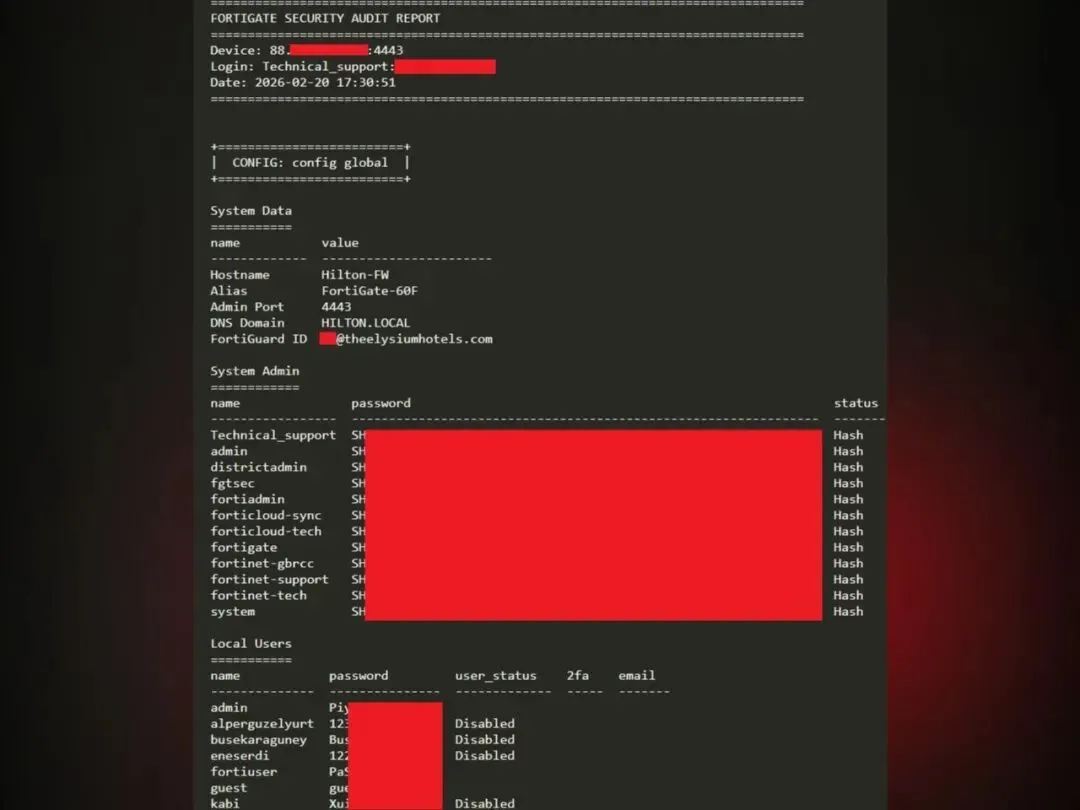
据Hudson Rock披露,这批配置文件中包含:
3.7万条本地用户记录,密码以明文或可逆加密形式存在
1576条AD LDAP绑定凭证,直通企业身份目录
1672条管理员登录信息,含高权限账号
144条高可用集群密钥、105条邮件服务器凭证
924台设备的标识,在第一轮泄露里根本没出现过
要知道,去年6月的FortiBleed 1.0已经波及全球7.4万到8.6万台暴露在公网的Fortinet防火墙,覆盖194个国家,挖走超过1.1亿条凭证。受害者名单涵盖跨国金融机构、政府机关、电信运营商、医院和能源公司。
而这次2.0中,75.5%的受影响组织是新增的。
图源:Mallory
为什么跨境电商尤其要警惕?
FortiGate这类防火墙加VPN一体机,是国内很多外贸公司和跨境团队真实在用的边界设备。
它不显眼,但一旦被攻破,攻击者能做的事很直接:用你的VPN账号登录内网,翻ERP里的订单和客户数据,看海外平台账号的访问记录,甚至通过AD域控横向移动到更多系统。
更扎心的是,这批数据的来源大多不是零日漏洞,而是弱口令、撞库、重复使用旧密码。黑客拿着别处偷来的密码试你的设备,试开了就是你的门。
新加坡网络安全局、美国CISA的警告都点了名,FortiBleed至今仍在活跃,一批受害设备到现在还没打补丁。
更棘手的是,即便企业升级了FortiOS固件,旧密码的哈希仍以脆弱的SHA-256格式残留在系统中,除非管理员在升级后主动登录并更换密码,否则GPU集群仍可高速破解。
图源:INFOSHARE SYSTEMS
专家呼吁,所有采用FortiGate设备的企业与运维人员可采取以下行动:
第一,查泄露。去Hudson Rock的公开查询门户,输入你的域名,看是否在泄露名单里。查不到也别松气,名单还在扩容。
第二,换密码。所有防火墙、VPN、域控相关密码全部重置,改成独一无二的强密码。注意:不是只改管理员密码,LDAP绑定账号、SMTP凭证、集群密钥都要轮换。
第三,开MFA。给所有管理员和VPN用户强制开多因素认证。这是目前性价比最高的防护手段,没有之一。
第四,查异常。做一次入侵排查:有没有陌生管理员账号(比如forticloud、fortiuser、fortinet-support这类可疑命名)?有没有来自未知IP的深夜登录?域控日志里有没有异常访问?
如果发现设备已被入侵,仅改密码可能不够。新加坡网络安全局建议,在保留日志和配置证据的前提下,考虑恢复出厂设置,彻底清除攻击者可能留下的持久化后门。
如果考虑换方案,目前合规的跨境网络有三类:
国际专线(IPLC/MSTP):三大运营商提供,总部到海外分支点对点专线,稳、快,但贵。适合业务量大、对延迟敏感的中大型外贸企业。
SD-WAN:华为、运营商和云厂商都有成熟方案,软件定义广域网,跨境组网、应用加速、安全管控一体,性价比高,是目前外贸企业的主流选择。
云上跨境连接:阿里云、腾讯云、华为云的跨境网络加速与SASE方案,适合中小团队快速上线,按量付费,起步门槛低。
无论选哪种,核心逻辑是一致的:别再把核心业务的内网入口,挂在一台密码可能已经被泄露的旧设备上。